Curso gratuito · 8 capítulos · rota executiva para quem aprova
OAuth e autorização delegada para quem aprova acessos
Revisado em
Para quem aprova conectores, integrações e agentes de IA: o que o botão Permitir entrega, quanto acesso conceder, onde o token fica guardado e como auditar e revogar. Cada capítulo parte de uma decisão, explica o conceito com palavras do dia a dia, traz um caso real ou um exemplo hipotético e fecha com a tabela ou o checklist que você leva ao fornecedor. As fontes de cada fato ficam no rodapé do capítulo, com data.
8capítulos em quatro trilhas, com casos de 2025 e 2026 e perguntas prontas para o fornecedor
Cerca de 132 minutos no percurso completo; a rota executiva é mais curta
8 capítulos em 4 trilhas, com 3 rotas por perfil
Nível introdutório: nenhum conhecimento de programação
Três capturas das páginas das fontes em cada capítulo
Ao final, você sabe o que foi entregue quando alguém da equipe clicou em Permitir, faz ao fornecedor as perguntas que separam uma integração segura de uma arriscada, decide quanto acesso aprovar e quem aprova, exige saber onde os tokens da empresa ficam guardados e conduz a auditoria dos acessos já concedidos, incluindo agentes de IA.
Entender por que trocar a senha não encerra o acesso de um aplicativo
Comparar o escopo pedido com o que a tarefa realmente precisa
Escolher a identidade de automações e agentes de IA
Medir o tempo que a empresa leva para revogar um aplicativo
Antes de começar
Nenhum conhecimento de programação. Ajuda ter passado pelo curso de API Design na rota executiva
Ajuda ter acesso a alguém da TI que consiga abrir o console de aplicativos conectados da empresa
Curso online e gratuito, sem cartão, sem período de teste e sem conteúdo bloqueado
Percursos comparáveis
Três rotas para percorrer este curso
O percurso linear dos 8 capítulos continua sendo o caminho completo. A Rota Executiva foi desenhada para quem aprova e não vai implementar: pula os blocos “Para quem implementa” e para no ponto da decisão.
6 capítulos · 1h 42min
Rota Executiva
Conselho, CEO, CFO, jurídico e compras, sem formação técnica
Aprovar ou recusar um conector ou agente de IA com perguntas escritas ao fornecedor e exigir da TI um inventário de acessos com dono e prazo de revogação.
Começa:
O que você entrega quando clica em “Permitir”
Termina:
Como auditar os acessos que a empresa já concedeu
6 capítulos · 1h 37min
Rota Operações e integrações
RevOps, marketing ops, gestão de produto e quem conecta CRM, planilhas e automações
Conectar uma ferramenta com escopo mínimo, identidade de serviço própria e caminho de revogação documentado.
Começa:
O que você entrega quando clica em “Permitir”
Termina:
Que identidade dar a robôs e agentes de IA
8 capítulos · 2h 12min
Rota Técnica
TI, segurança da informação e desenvolvimento
O curso inteiro, na ordem, com os blocos “Para quem implementa” de cada capítulo.
Começa:
O que você entrega quando clica em “Permitir”
Termina:
Como auditar os acessos que a empresa já concedeu
Trilha 1Trilha 1: entender o que o “Permitir” entrega
Um clique numa tela de consentimento entrega uma chave a outra empresa, e o caminho dessa chave tem pontos que o fornecedor precisa proteger.
O que você entrega quando clica em “Permitir”
Confira o que o aplicativo poderá fazer, quem aprovou esse acesso e onde revogá-lo quando ele deixar de ser necessário.
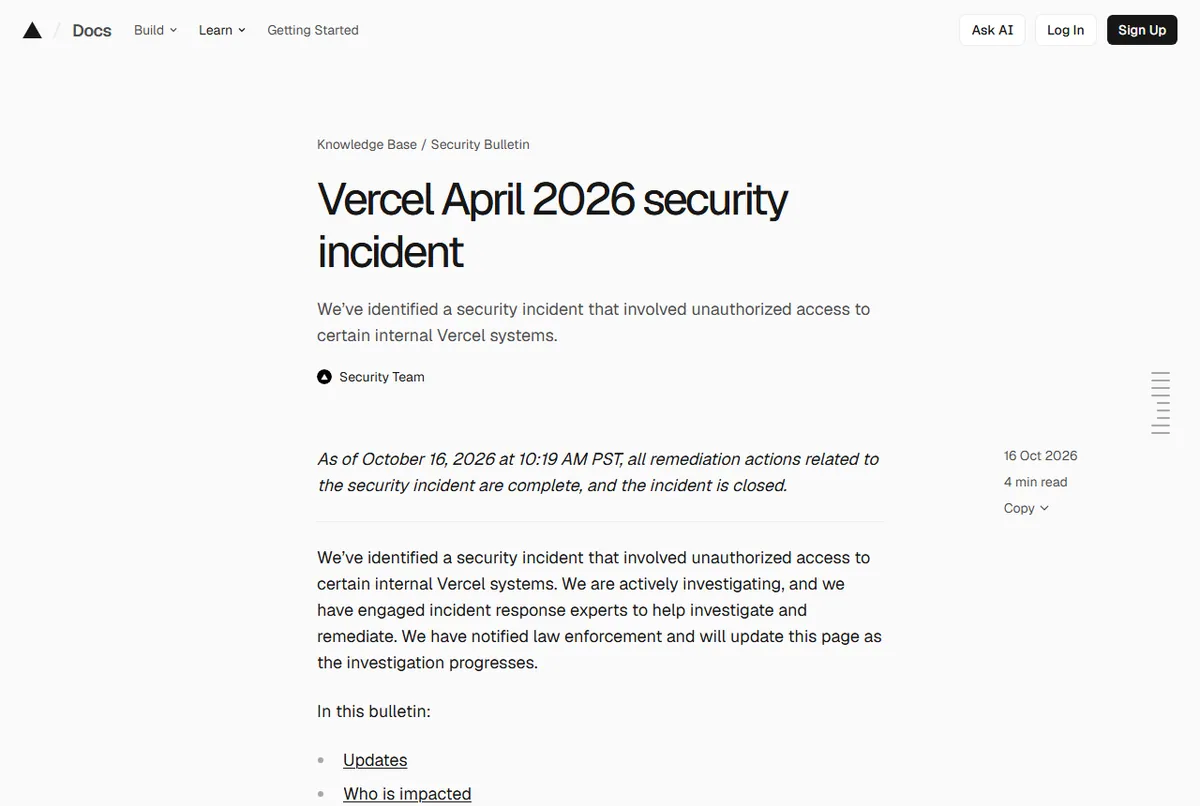
Em abril de 2026, a Vercel publicou um boletim de segurança sobre um incidente que começou fora dela. Um funcionário tinha autorizado a Context.ai, ferramenta de IA de outra empresa, a acessar sua conta Google Workspace corporativa. Segundo o boletim, quem comprometeu a Context.ai usou essa autorização para tomar a conta do funcionário e chegar ao ambiente da Vercel. A empresa publicou o identificador do aplicativo OAuth envolvido, para que outras organizações o procurassem nos próprios consoles, e declarou o incidente encerrado em 16 de outubro de 2026.
O boletim da Vercel, aberto em abril, traz no topo a nota de 16 de outubro de 2026 que declara a remediação concluída e o incidente encerrado. É na página do próprio fabricante que a TI encontra os detalhes do caso. Tela: Vercel, boletim do incidente de segurança de abril de 2026, capturada em 29/10/2026.
Boletim de segurança da base de conhecimento da Vercel sobre o incidente de abril de 2026, com a nota em itálico de que todas as ações de remediação foram concluídas em 16 de outubro de 2026 e o incidente foi encerrado.
Antes de conectar uma ferramenta, confira duas coisas: o que ela poderá fazer e quem pode encerrar o acesso. O provedor, como Google ou Microsoft, emite uma credencial com permissões. O dono da conta ou o administrador remove a autorização no painel de aplicativos conectados.
Mapa da aula: O que o OAuth entrega no lugar da senha
O que o OAuth entrega no lugar da senha
Acesso sem entregar a senha
O aplicativo recebe uma credencial temporária com permissões listadas e nunca vê a senha.
Login com proteção do provedor
O login acontece na página do provedor, com as proteções dele.
Revogação por aplicativo
Revogue o aplicativo escolhido e confira quando o acesso termina.
Auditoria por aplicativo
Cada integração aparece no console com nome, escopo e data.
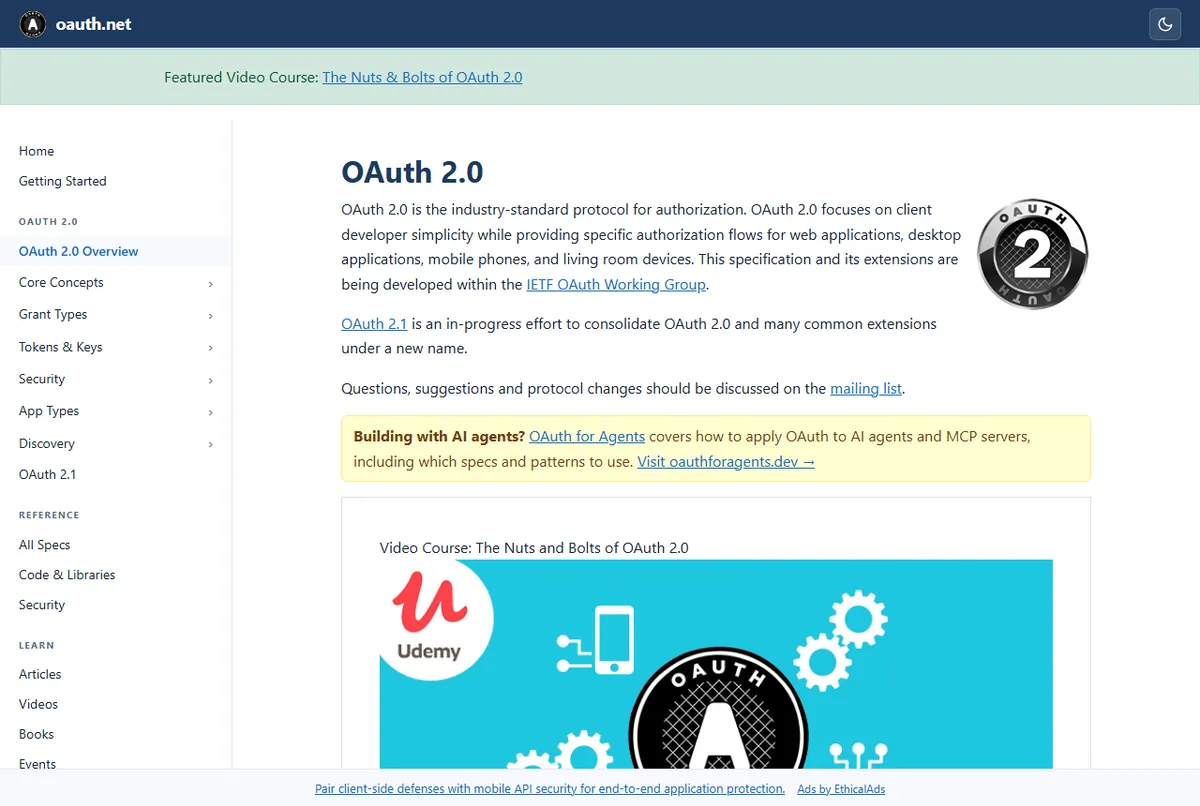
OAuth é o padrão que permite deixar outro aplicativo acessar dados sem entregar a senha. O aplicativo recebe um token, uma credencial temporária, e só pode realizar as ações autorizadas. A lista dessas ações se chama escopo. Ao clicar em “Permitir” na tela de consentimento, você autoriza o aplicativo a obter essa credencial.
A página de referência do OAuth define o padrão como protocolo de autorização e já traz um quadro só para agentes de IA. O padrão de 2012 virou a base do acesso que ferramentas e agentes pedem hoje. Tela: oauth.net, OAuth 2.0, capturada em 29/10/2026.
Página OAuth 2.0 do site oauth.net, com a definição do padrão como protocolo de autorização, a menção ao OAuth 2.1 em andamento e um quadro amarelo sobre o uso de OAuth com agentes de IA e servidores MCP.
Entregar a senha ou entregar um token
Pergunta
Senha entregue ao aplicativo
Token emitido por OAuth
O que o terceiro pode fazer
Pode tentar entrar como a pessoa e usar os acessos dela
Só o que o escopo aprovado lista
O que a troca de senha desfaz
Impede novos logins com a senha antiga; confira também as sessões abertas
Pode não cortar: vários tipos de token continuam valendo
Como revogar
Trocar a senha e encerrar as sessões indevidas
Remover a autorização daquele aplicativo, sem mexer nas outras
O que aparece na auditoria
Logins da própria pessoa, sem distinção
Um aplicativo com nome, escopo e data de concessão
Verificação em duas etapas (MFA)
Ainda pode ser exigida, mas a senha já foi entregue a um terceiro
Acontece no provedor, com as proteções dele
Fonte: Elaboração do curso com base na RFC 6749 (IETF) e na documentação de tokens da Microsoft.
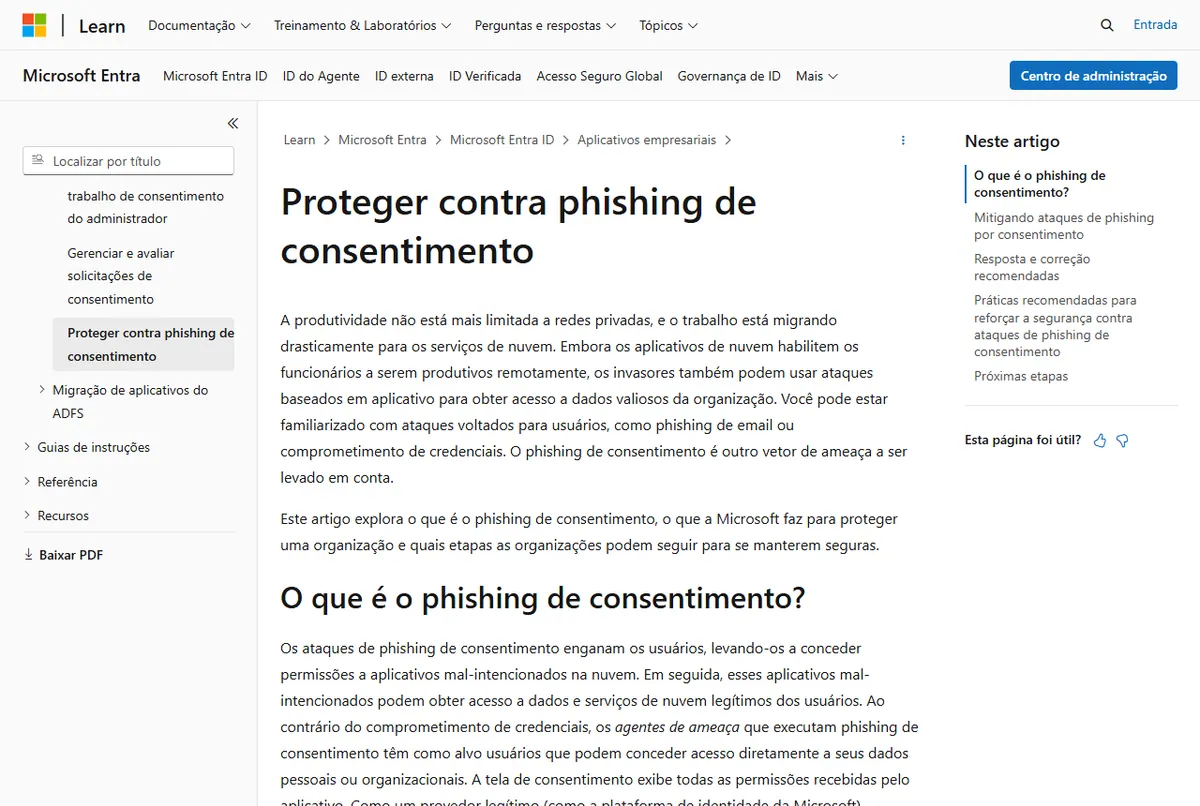
Esse acesso é o alvo de um golpe chamado phishing de consentimento. Em alerta de 1º de setembro de 2026, o FBI descreveu falsos compartilhamentos de arquivo que levam à tela verdadeira de permissão do provedor. A vítima aprova e o aplicativo do atacante ganha acesso aos e-mails. Ver a marca do Google ou da Microsoft na tela não basta: confira o nome do aplicativo e as permissões. Se aprovou um pedido suspeito, acione a TI e revogue a autorização específica.
A Microsoft explica em português o phishing de consentimento e lista mitigação, resposta e práticas recomendadas. É material que a TI pode repassar a quem aprova aplicativos na empresa. Tela: Microsoft Learn, Proteger contra phishing de consentimento, capturada em 29/10/2026.
Página em português do Microsoft Learn intitulada Proteger contra phishing de consentimento, com a introdução sobre ataques baseados em aplicativo e o sumário com mitigação, resposta e práticas recomendadas.
Dica
Pense numa procuração com poderes listados. O procurador age em seu nome só no que foi escrito, e o documento continua valendo se você trocar a fechadura de casa. Para encerrar, revoga-se a própria procuração; a chave nova da porta não a alcança.
Exemplo hipotético: a diretora comercial aprova um assistente de reuniões que pede para ler e enviar e-mails. Três meses depois, o piloto termina, mas a autorização continua ativa. A equipe confirma que ninguém mais usa o assistente, revoga seu acesso no Google e registra a data. Apagar o aplicativo do computador, sozinho, não encerra a autorização.
Ao encontrar um aplicativo conectado que ninguém acompanha
0 de 5 concluídos0%
Antes de revogar
0/3
Decisão
0/2
Há ainda a camada jurídica. A Lei Geral de Proteção de Dados define consentimento como manifestação livre, informada e inequívoca para uma finalidade determinada, e o guia da ANPD lembra que a lei veda autorização tácita ou para finalidades genéricas. O clique em “Permitir” registra uma permissão técnica e, sozinho, não demonstra que o tratamento de dados tem base legal. Essa análise continua com o jurídico, e o inventário de aplicativos conectados é o insumo dela.
Checkpoint
Escolha um aplicativo conectado à sua conta. Anote nome, finalidade e permissões. Se não souber para que ele serve, consulte quem o autorizou antes de manter o acesso. Confira ao final se cada permissão tem uma tarefa que a justifique.
Como saber se o fornecedor pede acesso do jeito certo
Peça ao fornecedor cinco respostas sobre o pedido de acesso. Use-as com a TI para conferir o fluxo, o endereço de retorno e a proteção do código.
Quanto tempo vale um acesso concedido
Confira a validade de cada credencial, a possibilidade de renovação e o prazo para o acesso parar após a revogação.
Quanto acesso aprovar para cada integração
Compare cada permissão com a tarefa do aplicativo. Peça acesso menor quando ele quiser ler, alterar ou apagar dados sem necessidade.
Refresh token: onde fica guardado e como se revoga
Localize os tokens de renovação, confira como são protegidos e combine quem revoga o acesso quando houver um incidente no fornecedor.
Entrar com a conta Google é dar acesso a ela?
Separe os dados usados para identificar você das permissões para ler mensagens, agenda ou arquivos. Aprove apenas o que o serviço precisa.
Que identidade dar a robôs e agentes de IA
Escolha a identidade de uma automação ou de um agente de IA. Defina permissões, responsável e continuidade quando alguém sair da empresa.
Como auditar os acessos que a empresa já concedeu
Liste os aplicativos conectados, identifique acessos sem responsável e ensaie a revogação. Acompanhe três medidas simples para conferir o resultado.
Perguntas frequentes
Preciso saber programar para fazer o curso?
Não. O curso foi escrito para quem aprova conectores, integrações e agentes de IA: diretoria, conselho, compras, jurídico e operações. Cada capítulo parte de uma decisão e termina com uma tabela ou checklist para levar ao fornecedor ou à TI. Os blocos marcados como “Para quem implementa” trazem trechos curtos de código para a equipe técnica e podem ser pulados sem perda de raciocínio.
Trocar a senha encerra o acesso de um aplicativo?
Nem sempre. O aplicativo autorizado recebe um token, e vários tipos de token continuam valendo depois da troca de senha. Na tabela publicada pela Microsoft, por exemplo, o token de uma aplicação confidencial, que roda no servidor do fornecedor, segue ativo quando o usuário troca a senha. Para encerrar o acesso, é preciso revogar a autorização do aplicativo no painel do provedor ou pedir ao administrador a revogação dos tokens. Os capítulos 1, 3 e 5 tratam disso.
O OAuth 2.1 já é padrão publicado?
Ainda não. Em outubro de 2026, o OAuth 2.1 é um rascunho do IETF, com versão de setembro de 2026 e previsão de envio ao IESG, a instância que aprova os padrões, em dezembro de 2026, sem número de RFC nem data de publicação. O contrato de hoje se apoia no OAuth 2.0 com as boas práticas da RFC 9700, de janeiro de 2025. O curso usa o rascunho como referência do que um fornecedor atualizado já faz.
Qual a diferença entre OAuth, OpenID Connect e SAML?
O OAuth trata de autorização: o que um aplicativo pode fazer na sua conta. O OpenID Connect é uma camada sobre o OAuth que trata de identidade: quem é a pessoa que fez login, como no botão “Entrar com Google”. O SAML é um padrão mais antigo de login corporativo único, baseado em XML, ainda comum em sistemas legados. Provedores como Microsoft Entra e Okta oferecem os três; o capítulo 6 mostra como separar login de acesso a dados na tela de consentimento.
Como o curso trata agentes de IA?
O capítulo 7 compara três identidades: a da pessoa que delega acesso, a do sistema que age sozinho e a do agente de IA com identidade própria no diretório da empresa. Ele mostra o que Microsoft, Google, Okta e o protocolo MCP publicaram entre junho e outubro de 2026 sobre identidade e autorização de agentes, e quem deve aprovar cada caso. O capítulo 8 inclui agentes e servidores MCP no inventário de auditoria.
Próximo passo · plataforma NAIA
Terminou o curso? Execute GEO em escala com a NAIA.
Plataforma de visibilidade algorítmica com análises contínuas em ChatGPT, Gemini, Claude e Perplexity. R$ 99/mês nos primeiros 3 meses com cupom ALE99. Ideal para aplicar o que você aprendeu em OAuth e Autorização Delegada.