Deploy para decisão executiva · Capítulo 16 de 20 · 60 min
Quem aperta o botão, e onde fica o freio
Escrever código e publicar em produção são a mesma permissão na nossa empresa?
Este capítulo faz parte do curso gratuito Deploy para decisão executiva.
Publicar a matriz de publicação por ambiente, com ramos que podem publicar, portão humano na fronteira de produção e cada exceção nomeada, justificada e com data de encerramento.
- Separar quem escreve código de quem dispara a publicação, com controle de plataforma e não com combinado verbal.
- Estender a proteção de ramo a todo ramo capaz de publicar, e não apenas ao principal.
- Nomear cada exceção de segurança da esteira, com justificativa e data de encerramento.
Em linguagem simples
Na maior parte das empresas, quem tem permissão de escrever código no repositório tem, pelo mesmo crachá, a capacidade de disparar a esteira que publica em produção com as credenciais da empresa. As duas coisas parecem próximas e são muito diferentes: uma altera um arquivo que ainda passa por revisão, a outra coloca uma versão diante do cliente.
Até junho de 2026 essa separação não existia de forma nativa na plataforma e dependia de combinado verbal. Passou a existir. O padrão continua sendo o antigo, o que significa que a empresa que não configurar nada segue com a lista de quem publica igual à lista de quem escreve.
- 01Permissão de escrita é permissão de disparo, por padrão. Quem consegue enviar código consegue acionar a esteira que carrega a credencial de produção. Mudar isso é configuração, e configuração que ninguém fez continua no padrão.
- 02Todo ramo que publica é ramo de produção. Proteção aplicada apenas ao ramo principal deixa aberto qualquer ramo de pré-produção que também dispare publicação. Foi exatamente assim que um projeto conhecido foi comprometido em julho de 2026.
- 03Referência flutuante entrega mudanças sem aviso. Quando a esteira aponta para uma versão genérica de um componente de terceiro, ela recebe automaticamente o que for publicado ali. Em 20 de julho de 2026 uma mudança de comportamento chegou assim a quem usava esse formato.
- 04Exceção sem data volta a ser padrão. Toda exceção de segurança precisa de nome, justificativa e data de encerramento. Sem a data, ela envelhece em silêncio e passa a ser tratada como configuração normal.
Glossário rápido
Matriz de publicação
Quem escreve, quem revisa, quem dispara, quem aprova e quais ramos podem publicar, por ambiente. É o documento que um auditor pede primeiro.
Proteção de ramo
Regra que impede envio direto e exige revisão antes de aceitar código em um ramo. Precisa alcançar todo ramo capaz de disparar publicação.
Referência fixada
Apontar para uma versão exata e imutável de um componente de terceiro, em vez de um apelido que pode mudar de conteúdo sem aviso.
Confusão mais comum: Achar que revisão obrigatória no ramo principal cobre a publicação. Ela cobre o que entra no ramo principal. Se existe um ramo de pré-produção que também dispara publicação e não tem proteção, a revisão do ramo principal não é atravessada, ela é contornada.
Explique em voz alta: Sustente em uma frase, para o comitê, quantas pessoas conseguem hoje disparar uma publicação em produção da sua empresa, e quantas dessas você nomeia sem consultar lista.
Duas permissões que a empresa trata como uma
A pergunta que abre este módulo costuma provocar silêncio na sala, porque quase todo mundo intui que a resposta é sim e ninguém verificou. Escrever código e publicar em produção são, na configuração padrão da plataforma, a mesma permissão. Quem consegue enviar uma linha para o repositório consegue acionar a esteira que carrega a credencial de produção e coloca uma versão diante do cliente.
Isso não é descuido de ninguém em particular: é o padrão do produto, e até 18 de junho de 2026 não havia alternativa nativa. Nessa data o provedor liberou, em prévia pública, regras que definem quem pode disparar um fluxo de trabalho e quais eventos são permitidos, nos níveis de empresa, organização e repositório. O padrão, porém, continua sendo o antigo. A empresa que não configurar nada permanece com as duas permissões somadas.
A segunda metade do problema é onde a proteção foi aplicada. Muita empresa protege o ramo principal com revisão obrigatória e considera o assunto encerrado. Em 14 de julho de 2026, num projeto com milhões de descargas semanais, os ramos principais estavam protegidos e os ramos de pré-produção não. A publicação maliciosa saiu por um deles, pelo pipeline oficial, doze minutos depois do envio. A regra que sobra desse caso cabe em uma frase: qualquer ramo com permissão de publicar é ramo de produção.
A chave da porta e a chave do cofre no mesmo chaveiro
Uma empresa distribui a mesma chave para entrar no escritório e para abrir o cofre. Ninguém decidiu isso: o chaveiro veio assim do fornecedor da fechadura, e ampliar o time significou fazer mais cópias. No dia em que alguém pergunta quantas chaves de cofre existem, a resposta é o número de funcionários, o que inclui quem entrou na semana passada e quem já saiu e não devolveu.
Separar as duas chaves não reduz o acesso ao escritório, que precisa ser amplo. Reduz quem abre o cofre, que precisa ser pequeno, nomeado e revisado. É a mesma operação, feita em software.
As quatro capacidades que costumam vir somadas
Preencha a coluna do meio com o número real da sua empresa antes da próxima reunião de segurança. A distância entre a segunda e a terceira coluna é o tamanho do problema.
| Capacidade | Quem tem hoje, por padrão | Quem deveria ter | Como se separa |
|---|---|---|---|
| Escrever código | Todo o time de engenharia, mais prestadores | O mesmo grupo. Restringir aqui prejudica o trabalho sem reduzir risco relevante | Permissão de escrita no repositório, como já é |
| Revisar e aprovar a entrada de código | Definido por regra de revisão obrigatória, quando existe | Grupo menor, com pelo menos uma pessoa independente de quem escreveu | Revisão obrigatória aplicada a todo ramo que publica, não só ao principal |
| Disparar a esteira que publica | Todo mundo com permissão de escrita | Grupo pequeno e nomeado, revisado a cada trimestre | Regras de ator e de evento, em prévia pública desde 18/06/2026 |
| Aprovar a ida para produção | Ninguém, porque o passo não existe | Dois nomes com suplente, com segundo fator obrigatório | Ambiente protegido com revisores obrigatórios, conforme o módulo 15 |
Evidência pública
Caso documentado: o ramo de pré-produção que ninguém protegeu
AsyncAPI, projeto de especificação de APIs
Em 14 de julho de 2026, o atacante obteve permissão de envio em um ramo de pré-produção às 06h58 UTC e o workflow oficial de publicação enviou pacotes maliciosos ao registro às 07h10 UTC. Os ramos principais do projeto tinham proteção e revisão obrigatória. Os ramos de pré-produção que disparavam publicação, não.
- Doze minutos entre o envio ao ramo desprotegido e a publicação no registro.
- Em um segundo repositório do mesmo projeto houve comprometimento do ramo principal entre 08h06 e 08h30 UTC.
- Nenhum token de publicação foi roubado: a publicação usou o pipeline legítimo.
- Os quatro pacotes afetados somavam mais de 2,9 milhões de descargas semanais.
O inventário que importa é o de ramos que disparam publicação. Qualquer ramo dessa segunda lista que não esteja na primeira é uma porta aberta com aparência de porta interna.
O mesmo incidente aparece no módulo 14 sob outro ângulo, o da dependência publicada. Aqui interessa o controle de acesso ao ramo que dispara a publicação.
Modelo operacional
A matriz de publicação, coluna a coluna
Uma linha por ambiente: desenvolvimento, homologação e produção. As colunas não mudam. O documento cabe em uma página e é a primeira coisa que um auditor pede quando pergunta como a empresa controla mudanças em produção.
- Quem escreve: Quem tem permissão de enviar código ao repositório. Deve ser amplo, porque restringir aqui atrapalha o trabalho sem reduzir risco relevante. Exemplo: Time de engenharia inteiro, incluindo prestadores, com revisão de acessos a cada trimestre e saída imediata no desligamento.
- Quem revisa: Quem aprova a entrada do código no ramo. Pelo menos uma pessoa independente de quem escreveu, com a regra valendo em todo ramo que dispara publicação. Exemplo: Revisão obrigatória aplicada aos três ramos que disparam esteira, e não apenas ao principal.
- Quem dispara: Quem pode acionar o fluxo de trabalho que carrega a credencial de produção. Grupo pequeno, nomeado e revisado, separado por configuração de plataforma e não por combinado verbal. Exemplo: Regras de ator e de evento, disponíveis em prévia pública desde 18/06/2026 nos níveis de empresa, organização e repositório.
- Quem aprova a ida para produção: O portão humano com segundo fator definido no módulo anterior. Dois nomes com suplente, evidência obrigatória na tela e prazo máximo de espera declarado. Exemplo: Ambiente protegido com revisores obrigatórios, com os segredos de produção existindo apenas nesse ambiente.
- Quais ramos podem publicar: A lista completa, incluindo os ramos antigos que ninguém lembra que ainda disparam a esteira. Todo item desta lista precisa ter proteção equivalente à do ramo principal. Exemplo: O levantamento da Nortis encontrou três ramos, e o terceiro era um ramo de correção emergencial esquecido desde 2025.
- Exceções nomeadas: Cada desvio da matriz recebe nome de quem solicitou, motivo escrito, aprovador e data de encerramento no calendário. Exceção sem data volta silenciosamente a ser padrão. Exemplo: A configuração que permite buscar código de bifurcação em fluxo disparado por evento não confiável é exceção, e não configuração de rotina.
A matriz não impede que uma das pessoas autorizadas tenha a conta comprometida. Ela reduz o número de contas cujo comprometimento publica em produção, o que é diferente e mensurável.
Guardrail
O que quebrou sozinho em 20 de julho de 2026, e por quê
Em 18 de junho de 2026 o provedor publicou uma versão maior do componente de busca de código que passa a recusar, por padrão, buscar código de pedido de alteração vindo de bifurcação em fluxos disparados por eventos não confiáveis. Em 20 de julho de 2026 a mesma mudança foi retroportada como alteração incompatível para todas as versões maiores suportadas. Quem apontava para o apelido genérico da versão recebeu a mudança automaticamente, e alguns pipelines pararam de funcionar sem que ninguém tivesse tocado no repositório. A leitura correta desse evento é positiva: se o pipeline quebrou, ele estava vulnerável.
- As referências a componentes de terceiro na esteira estão fixadas em versão exata e imutável, e a atualização passa por revisão como qualquer dependência.
- Nenhum fluxo de trabalho usa a configuração de contorno que permite buscar código de bifurcação em evento não confiável; onde usar, existe exceção nominal com prazo.
- Existe a lista completa dos ramos que disparam publicação, e cada um tem proteção equivalente à do ramo principal.
- As permissões de cada fluxo de trabalho são declaradas de forma explícita e mínimas, em vez de herdadas do padrão do repositório.
- Os segredos de produção existem apenas no ambiente que exige aprovação, e não no nível do repositório.
- A versão do ambiente de execução usada na esteira não é a que será removida da máquina de construção em 16 de setembro de 2026; o calendário de obsolescência do módulo 11 governa essa data.
Conexão com o portal
Do fluxo de trabalho de código para o controle de mudança: aprovar não é revisar
Revisão de código verifica se a mudança está correta. Proteção de ramo impede que a mudança entre sem revisão. As duas atuam sobre o que entra no repositório, e nenhuma das duas atua sobre o que sai para o cliente.
Tradução executiva: Quando o time apresenta revisão obrigatória como controle de produção, a pergunta a fazer é qual ramo essa regra protege e quantos ramos disparam publicação. É comum que a resposta seja um e três. A diferença entre esses dois números é o tamanho do controle que a empresa acha que tem e não tem.
Use quando: alguém responder que a publicação é segura porque todo código passa por revisão obrigatória.
Fronteira: Mesmo com todos os ramos protegidos, a revisão não detecta artefato comprometido que nasce depois dela, no momento da construção. É por isso que a matriz de publicação anda junto com a política de dependências e com o portão humano, e não no lugar deles.
O fluxo de publicação corrigido, item por item
Para quem decide
Camada de execução · Para quem configura a esteira. Quem decide já tem a matriz e pode pular: nada aqui muda a decisão, apenas mostra como ela se materializa. · opcional para quem só decide
O curso legado trazia três fluxos de exemplo com quatro problemas somados: componentes de terceiro apontados por apelido genérico, versão do ambiente de execução em fim de vida, publicação disparada por envio ao ramo principal sem nenhum controle de quem escreve ali e cache tratado como pura otimização de velocidade. Desde 11 de maio de 2026 o cache é vetor documentado de execução de código entre fronteiras de confiança, e desde 26 de junho de 2026 o provedor emite credencial de cache somente leitura em gatilhos não confiáveis.
Para quem executa
- 01Fixar cada componente de terceiro pela referência exata e imutável, com o apelido da versão anotado em comentário para leitura humana.
- 02Declarar as permissões de cada fluxo de trabalho de forma explícita e mínima, em vez de herdar o padrão do repositório.
- 03Concentrar os segredos de produção no ambiente protegido, nunca no nível do repositório.
- 04Usar versão do ambiente de execução ainda suportada. O ambiente 24 passou a ser padrão para ações nos executores em 16 de junho de 2026 e o 20 sai do executor em 16 de setembro de 2026, quando a variável de contorno deixa de funcionar.
- 05Separar o trabalho que grava cache para um gatilho confiável, aceitando perder aproveitamento em fluxos de pedido de alteração.
- 06Restringir quem pode disparar o fluxo por regras de ator e de evento, disponíveis em prévia pública desde 18 de junho de 2026.
Fluxo de publicação com referência fixada, permissões mínimas e portão de ambiente. Comportamentos de plataforma verificados em 24/07/2026.
name: Publicar em produção

on:
  push:
    branches: [main]
  # Quem pode disparar é definido por regra de ator e de evento no
  # nível da organização, em prévia pública desde 18/06/2026.

# Permissões mínimas e explícitas, no lugar do padrão herdado.
permissions:
  contents: read

jobs:
  construir:
    runs-on: ubuntu-latest
    steps:
      # Referência fixada por identificador imutável de 40 caracteres.
      # O apelido da versão fica no comentário, para leitura humana.
      - uses: actions/checkout@<sha-completo-de-40-caracteres>  # v5.1.0
      - uses: actions/setup-node@<sha-completo-de-40-caracteres> # v5.0.0
        with:
          # O ambiente 20 sai do executor em 16/09/2026.
          node-version: 24
          # O cache é fronteira de confiança, não só velocidade.
          # Em gatilho não confiável a credencial de cache é somente
          # leitura desde 26/06/2026.
          cache: npm
      - run: npm ci --ignore-scripts
      - run: npm run build

  publicar:
    needs: [construir]
    runs-on: ubuntu-latest
    # O portão humano vive aqui: revisores obrigatórios do ambiente.
    environment:
      name: producao
    steps:
      - env:
          VERCEL_TOKEN: ${{ secrets.VERCEL_TOKEN }}
        run: vercel deploy --prod --token "$VERCEL_TOKEN"
Fixar a referência imutável e esquecer de atualizá-la produz o problema oposto: a esteira deixa de receber correção de segurança dos próprios componentes de terceiro. A fixação precisa vir acompanhada de atualização automatizada com revisão humana, senão a empresa troca um risco por outro e chama isso de endurecimento.
Guia prático · Guia de marketing 8 · Teste A/B e freio
Rode o teste A/B da landing com flag, e desligue a variante sem publicar
Caso de uso: Otimização de conversão · duas versões do título e do formulário
No fim deste guia a landing serve duas variantes divididas por percentual, a divisão real é conferida no painel, a conversão de cada variante é medida, e qualquer pessoa autorizada desliga a variante perdedora sem nova publicação.
Onde fica: Vercel: projeto > Flags para criar a flag e as regras; Storage > Global Config para valores lidos a cada requisição; Analytics para a conversão por variante.
Passo a passo
Passo 1: Crie a flag com as duas variantes e a divisão
No painel de Flags, crie uma flag de texto com os valores controle e variante, e uma regra de divisão de 50% para cada. A mesma flag tem valores separados para produção, prévia e desenvolvimento, então o teste pode ser ensaiado na prévia sem afetar a campanha no ar.
Passo 2: Decida a variante no servidor, antes de a página carregar
Com o Flags SDK, a variante é escolhida no middleware ou no servidor e a página já sai pronta, sem piscar a versão errada. Desde 8 de julho de 2026 a avaliação do SDK está dez vezes mais rápida. Guarde a variante num cookie para que o visitante veja sempre a mesma versão.
Passo 3: Confira se a divisão servida bate com a configurada
Desde 23 de julho de 2026 cada flag tem uma visão de avaliações por minuto, com cada mudança de versão marcada no gráfico e filtros por variante e ambiente. Verificação: depois de uma hora de tráfego, a proporção servida deve estar perto de 50/50. Se não estiver, pare e procure a regra que está capturando tráfego.
Passo 4: Meça a conversão por variante
Registre o envio do formulário como evento personalizado com a variante como propriedade, ou mande a variante ao GA4 como dimensão. Defina antes a duração mínima e o número de conversões necessário por variante. Encerrar no primeiro dia de vantagem é ruído, não resultado.
Passo 5: Use a flag como freio
Se a variante derrubar a conversão ou quebrar o formulário, mude a regra para 100% controle no painel ou pela linha de comando, que desde julho de 2026 gerencia segmentos e regras. A mudança vale em segundos, sem build. Escreva no runbook quem tem permissão para isso fora do horário comercial.
| Ajuste | Valor recomendado |
|---|---|
| Divisão inicial | 50% controle e 50% variante, ensaiada antes na prévia |
| Valores dinâmicos (redirecionamentos, textos de oferta) | Global Config, lido a cada requisição em cerca de 1 ms, até 1 MB por store em todos os planos |
| Desligamento | Regra em 100% controle, com responsável nomeado |
Edge Config virou Global Config em 29 de julho de 2026. Projetos existentes seguem funcionando, mas ao conectar um store novo a variável criada passa a ser GLOBAL_CONFIG; atualize para o pacote @vercel/global-config antes disso.
Teste A/B que muda o endereço da página precisa de redirecionamento temporário (307) e de rel canonical apontando para a versão original, para não dividir sinais de busca.
Critério de pronto e como medir
- Critério de pronto: proporção servida conferida no painel de avaliações, evento de conversão chegando com a variante, e o desligamento ensaiado uma vez na prévia.
- Conversão por variante com o número mínimo de conversões definido antes do início, comparada só depois do prazo combinado.
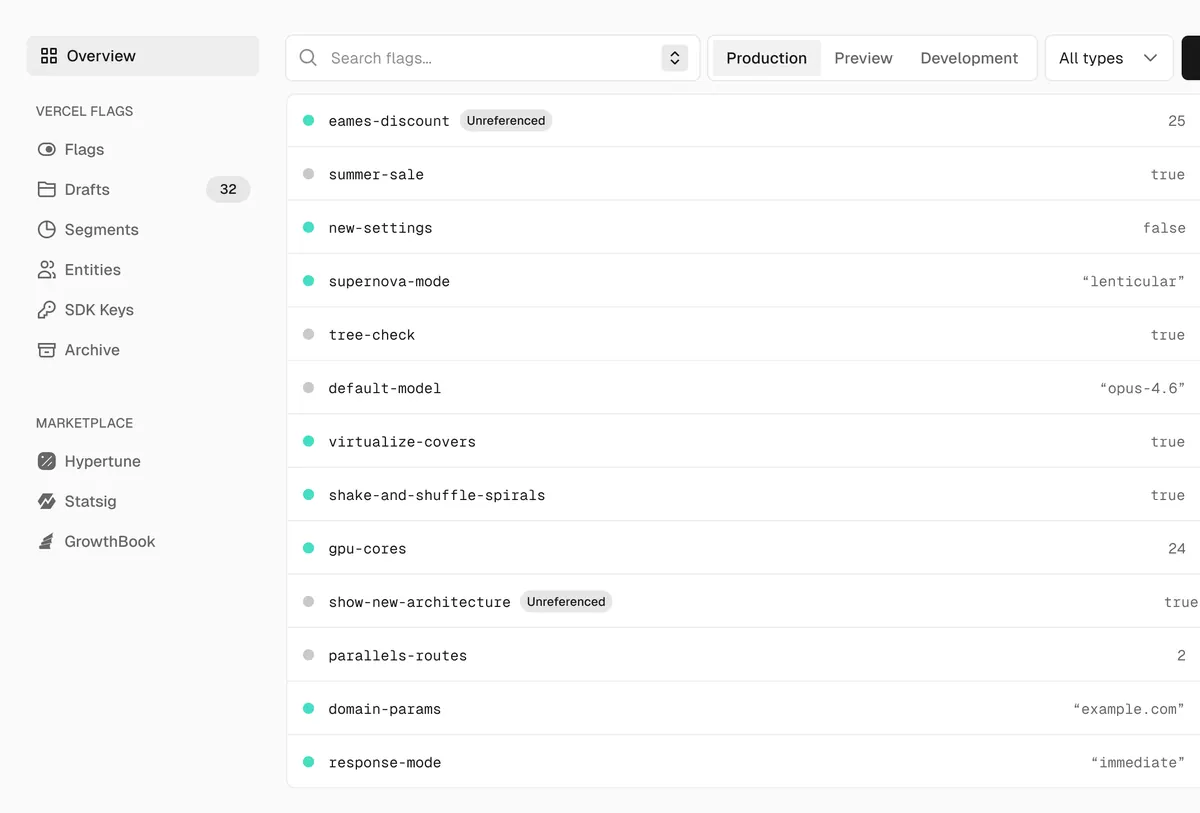
Imagem: Documentação da Vercel.
Se a figura ultrapassar a área visível, deslize para os lados. Pelo teclado, foque a figura e use as setas.
Caso Nortis · Semana 10, sexta-feira
A lista de quem consegue disparar a publicação é idêntica à lista de quem tem permissão de escrita no repositório: dezenove pessoas, incluindo dois estagiários e um prestador.
A proteção de ramo foi aplicada só no ramo principal. Os ramos de pré-produção, que também disparam publicação, estão desprotegidos, exatamente o padrão que derrubou um projeto conhecido em 14 de julho de 2026.
Publicar a matriz de publicação: quem escreve, quem revisa, quem dispara, quem aprova e quais ramos podem publicar, com cada exceção nomeada, justificada e com data de encerramento.
Exemplo trabalhado
Dezenove pessoas, dois estagiários e um prestador
CISO da Nortis, montando a matriz de publicação para o comitê
A pergunta feita ao time foi quem consegue disparar uma publicação em produção. A resposta veio como uma lista de dezenove nomes, que era exatamente a lista de quem tinha permissão de escrita no repositório, incluindo dois estagiários e um prestador de serviço contratado por três meses.
Passo a passo do exemplo
Passo 1: Separar as quatro capacidades que estavam somadas em uma
Escrever, revisar, disparar e aprovar viraram quatro colunas distintas. Dezenove pessoas continuam escrevendo, o que é desejável. A coluna de disparar caiu para seis, e a de aprovar publicação em produção para dois, com suplente.
Passo 2: Mapear todos os ramos que disparam publicação
O levantamento encontrou três: o principal, um ramo de homologação e um ramo antigo de correção emergencial que ninguém lembrava que ainda disparava a esteira. Os dois últimos estavam sem proteção, que é o padrão exato do incidente de 14 de julho de 2026.
Passo 3: Trocar referências flutuantes por referências fixadas
A esteira apontava para versões genéricas dos componentes de terceiro. Em 20 de julho de 2026 uma mudança de comportamento chegou automaticamente por esse caminho a quem usava esse formato. A decisão foi fixar a referência exata e tratar sua atualização como qualquer outra dependência, com revisão.
Passo 4: Nomear as exceções e datá-las
Duas exceções sobreviveram ao levantamento, ambas justificadas por fluxo de trabalho de um time específico. Cada uma recebeu nome de quem a solicitou, motivo escrito e data de encerramento no calendário do comitê. Sem a data, elas voltariam a ser configuração normal em dois meses.
Resultado: A matriz sai com quatro colunas preenchidas, três ramos identificados e protegidos, referências fixadas e duas exceções com prazo. A lista de quem publica cai de dezenove para seis, e o prestador sai dela no mesmo dia.
Continua sob responsabilidade humana: A matriz reduz o número de pessoas com poder de publicar e não impede que uma dessas seis tenha a conta comprometida. É por isso que ela anda junto com o portão humano com segundo fator do módulo anterior e com o inventário de credenciais do módulo 13. Cada um cobre uma parte, e a política precisa deixar visível qual parte cada controle cobre.
Exercício: a matriz de publicação em uma página
Exercício · 30 min
Passo 1: Peça a lista de quem consegue disparar uma publicação em produção hoje e conte quantos nomes você reconhece.
Passo 2: Peça a lista de todos os ramos que disparam a esteira, incluindo os antigos, e marque quais têm proteção equivalente à do ramo principal.
Passo 3: Preencha as cinco colunas da matriz para cada ambiente, com números reais e nomes de pessoas.
Passo 4: Liste as exceções existentes, escreva a justificativa de cada uma e lance a data de encerramento no calendário do comitê.
Passo 5: Verifique se os segredos de produção existem no nível do repositório além do ambiente protegido; se existirem, esse é o primeiro item de correção.
Passo 6: Escreva a frase de fechamento: quantas contas, se comprometidas hoje, publicam em produção sem passar por mais ninguém.
No fim você tem: Entregável: Matriz de publicação de uma página, por ambiente, com as cinco colunas preenchidas, a lista completa de ramos que publicam, as exceções nomeadas com data de encerramento e o número final de contas com poder de publicação.
Laboratório de decisão
Restringir quem dispara vai atrasar o time, diz o líder de engenharia
A proposta de separar quem escreve de quem dispara chega ao comitê com objeção do líder de engenharia: seis pessoas com poder de disparo significa fila quando duas estiverem de férias, e o time entrega em ritmo alto justamente porque não há intermediário.
Como reduzir o número de contas com poder de publicação sem transformar a esteira em fila de espera?
- A. Manter as dezenove pessoas, aceitando o risco em nome da velocidade de entrega.: Preserva o ritmo e mantém dezenove contas cujo comprometimento publica em produção, incluindo dois estagiários e um prestador com contrato de três meses. É uma escolha defensável apenas se for escrita, datada e assinada por quem responde pelo risco.
- B. Reduzir para duas pessoas, o mínimo absoluto, e centralizar toda publicação nelas.: Reduz muito a superfície e cria gargalo real, com o efeito colateral previsível: em duas semanas alguém compartilha credencial para destravar uma urgência, e o controle formal passa a divergir do controle efetivo.
- C. Reduzir a um grupo nomeado de seis, com revisão trimestral, mantendo a publicação automática e colocando o portão humano apenas na fronteira de produção.: Preserva a automação até a fronteira, onde o atraso é medido em minutos, e reduz de dezenove para seis o número de contas cujo comprometimento chega à produção. Exige prazo máximo de espera declarado e suplente, sem os quais a objeção do líder de engenharia se confirma.
Recomendação: A terceira opção, com prazo máximo de espera declarado, suplente designado e revisão trimestral da lista.
A objeção do líder de engenharia é legítima e merece ser tratada como requisito, não como resistência. Velocidade de entrega é métrica de negócio, e um controle de segurança que a destrói será contornado, formalmente ou não. A saída está em colocar o freio no ponto em que ele custa minutos, que é a fronteira de produção, e não em cada ação do dia a dia. Reduzir de dezenove para seis não introduz nenhuma espera no fluxo normal de trabalho: apenas retira a capacidade de publicar de quem nunca precisou dela. O prazo máximo e o suplente são a parte que responde diretamente à objeção, e sem eles a proposta merece a crítica que recebeu.
Entregável do módulo: Matriz de publicação por ambiente: quem escreve, quem revisa, quem dispara, quem aprova, quais ramos podem publicar e quais estão protegidos, com o portão humano com segundo fator declarado na fronteira de produção e cada exceção nomeada, justificada e com data de encerramento lançada no calendário do comitê.
- Eu sei quantas contas, se comprometidas hoje, publicam em produção da minha empresa sem passar por mais ninguém.
- Eu tenho a lista completa dos ramos que disparam publicação, e todos têm proteção equivalente à do ramo principal.
- Eu tenho cada exceção de segurança da esteira com nome, justificativa e data de encerramento no calendário.
Com o acesso sob controle, sobra o cenário que nenhum controle evita: a queda.
Seu caderno neste capítulo
Abrir o caderno completoSelecione um trecho do capítulo para destacar ou anotar. Nos vídeos e áudios, use Anotar este momento. No teclado, selecione com Shift e as setas e use Alt+Shift+D para destacar ou Alt+Shift+N para anotar.
Salvo neste navegador. Entre na sua conta para levar o caderno a outros aparelhos.
Entre na sua conta para compartilhar o que aprendeu e convidar alguém para estudar com você.
Conexões deste capítulo
Veja o que estudar antes e para onde seguir depois, explore os conceitos e compare abordagens em outros cursos. Sugestões marcadas como “sugerido pelo grafo” vêm dos assuntos em comum, não do índice do curso.
Estude antes
- CursoNode.js: JavaScript no Servidorsugerido pelo grafo4 capítulos de “Deploy para decisão executiva” usam conceitos apresentados em “Node.js: JavaScript no Servidor”.
- CursoGitHub: Controle de Versão do Zerosugerido pelo grafo3 capítulos de “Deploy para decisão executiva” usam conceitos apresentados em “GitHub: Controle de Versão do Zero”.
Depois, siga para
Conceitos deste capítulo
O mesmo assunto em outros cursos
- Software e IA para executivosDecidir o que barra a entrega e o que só avisaExaminar conexões de Decidir o que barra a entrega e o que só avisa
- Engenharia de Software para ExecutivosGuardar a memória do sistema quando as pessoas saemExaminar conexões de Guardar a memória do sistema quando as pessoas saem
- Agentes de código para executivosSeparar quem escreve o verificador de quem escreve o códigoExaminar conexões de Separar quem escreve o verificador de quem escreve o código
- GitHub: Controle de Versão do ZeroCaso 2: chaves de API guardadas em SecretsExaminar conexões de Caso 2: chaves de API guardadas em Secrets
Leve uma ideia para a prática
Escolha uma atividade no painel e volte a este curso quando quiser.
Atividades e evolução ficam reunidas no painel da sua conta.